
Ketika seseorang menyewa layanan VPS, salah satu pertimbangan utamanya adalah akses penuh ke sistem operasi. Tapi justru karena akses ini sangat terbuka, pemilik VPS harus tahu siapa aja yang sedang login, udah ngapain aja, dan dari mana mereka masuk. Monitoring aktivitas pengguna di dalam VPS itu bukan hal sepele, karena sedikit kelengahan bisa berujung celaka. Misalnya, brute force berhasil dan ada yang masuk pakai SSH, atau ada skrip bot jahat jalan tanpa diketahui. Maka dari itu, artikel ini bakal ngebahas secara lengkap cara memantau siapa yang akses VPS dan aktivitas yang terjadi di dalamnya, baik untuk Linux maupun Windows VPS.
Banyak pengguna baru yang berpikir kalau VPS itu mirip kayak hosting biasa, padahal VPS punya kebebasan yang jauh lebih luas. Tapi konsekuensinya, sistem keamanannya juga harus ditingkatkan. Salah satunya dengan cara tahu siapa aja yang aktif di server. Kita perlu tahu bukan cuma siapa yang login, tapi juga kapan dia login, pakai IP mana, dan ngerjain apa aja di dalam sistem.
Cek user login aktif di Linux VPS
Buat yang pakai VPS Linux, ada banyak tools built-in yang bisa langsung dipakai buat ngecek siapa aja yang login.
who: Perintah ini bakal nampilin daftar user yang sedang aktif. Termasuk terminal yang dipakai, waktu login, dan IP asal.w: Mirip kayakwhotapi lebih lengkap. Selain info login, dia juga nunjukin apa yang lagi dilakukan user.last: Menampilkan riwayat login user sebelumnya. Ini berguna banget buat audit login mencurigakan.users: Nampilin username yang sedang login, tapi gak nunjukin detail lain.
Semua tools ini bisa jalan di hampir semua distro, termasuk Ubuntu, Debian, CentOS, dan AlmaLinux. Buat VPS yang sering dipakai bareng (multi-user), ini jadi alat wajib.
Kalau mau lebih dalam, bisa tambahkan perintah journalctl -u ssh.service buat lihat riwayat aktivitas SSH. Ini bakal nunjukin siapa aja yang akses lewat SSH, sukses atau gagal.
Memantau aktivitas user di dalam VPS
Setelah tahu siapa yang login, tahap berikutnya adalah tahu dia ngapain aja. Ini yang penting buat deteksi aktivitas mencurigakan, seperti mining ilegal, install tools aneh, atau nyoba buka file sistem.
ps aux: Menampilkan semua proses yang sedang berjalan, termasuk siapa user-nya.topatauhtop: Tampilan real-time proses sistem.htoplebih user-friendly karena navigasinya interaktif.history: Menampilkan daftar perintah yang diketik oleh user. Cocok buat audit.
Tapi history biasanya hanya menyimpan log milik user yang sedang aktif. Kalau mau lebih advance, bisa pasang auditd. Ini adalah sistem audit bawaan Linux yang bisa merekam semua aksi user, termasuk akses file dan perubahan sistem.
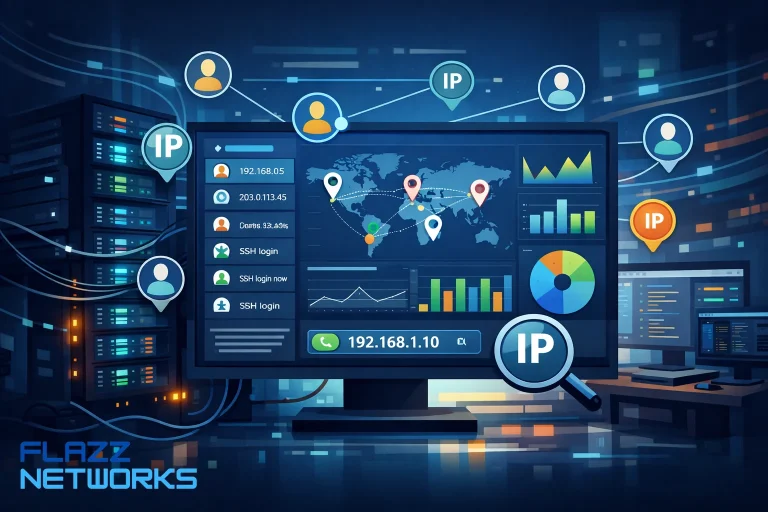
Monitoring login VPS via IP dan geolokasi
Salah satu indikator paling mudah untuk mendeteksi akses mencurigakan adalah lokasi IP. Kalau misalnya VPS kita dipakai di Indonesia, tapi ada IP dari Rusia atau Brazil yang login, itu udah jadi warning.
Gunakan perintah berikut:
last -i | less
Atau bisa pakai kombinasi dengan who atau journalctl untuk lihat IP login terakhir. IP tersebut bisa dicek di situs seperti ipinfo.io atau iplocation.net buat tahu lokasinya. Kalau gak sesuai dengan lokasi kita, segera ubah password atau tutup akses sementara.
Event Viewer di Windows VPS
Kalau pakai VPS berbasis Windows, cara cek siapa yang login agak beda. Di sini kita bisa manfaatkan Event Viewer:
- Buka Start Menu dan cari “Event Viewer”
- Masuk ke:
Windows Logs > Security - Cari Event ID:
4624(login sukses),4625(login gagal)
Dari situ bisa tahu siapa yang login, waktu akses, dan IP asal. Kalau VPS Windows dipakai banyak user, ini wajib dicek berkala. Untuk kemudahan, kita bisa pakai filter Event ID supaya gak ribet baca ribuan log.
Gunakan tool monitoring real-time
Kalau VPS sering aktif dan trafik tinggi, pakai tool monitoring real-time bakal bantu banget. Ada beberapa yang bisa dipakai:
- Glances: Tampilannya ringkas tapi informatif. Bisa kasih info user, load, RAM, disk, dan network secara langsung.
- Netdata: Ini lebih advance, tampilannya web-based dan visual. Bisa pantau semua aktivitas dari dashboard.
- Logwatch / Logcheck: Tool ini bantu kirim ringkasan log ke email kita setiap hari. Jadi walau kita gak login ke VPS, masih bisa tetap tahu apa yang terjadi.
Semua tools di atas bisa di-install langsung via command line. Untuk Netdata, cukup jalankan:
bash <(curl -Ss https://my-netdata.io/kickstart.sh)
Audit log pengguna VPS secara otomatis
Supaya gak harus mantengin terminal tiap hari, kita bisa buat sistem otomatis buat log user. Salah satu caranya pakai auditd atau OSSEC. Kedua tool ini bisa mencatat:
- Kapan ada user baru login
- Perubahan file sistem
- Eksekusi perintah tertentu
- Akses file penting seperti
/etc/passwdatau/var/www
Log ini bisa dikirim via email, disimpan di file khusus, atau bahkan dikirim ke server monitoring eksternal. Jadi, kalau ada anomali, kita bisa tahu lebih awal.
Buat pengguna Flazz Networks, hal ini penting banget karena VPS di sini unmanaged. Artinya semua tanggung jawab keamanan di tangan pelanggan. Justru itu keunggulannya, karena akses root full memungkinkan kita atur semuanya sendiri. Tapi, ya harus disiplin pantau sistem.
Terkadang, akses mencurigakan bisa juga berasal dari user internal sendiri. Jadi bukan cuma soal hacker luar negeri, tapi juga user lain yang punya akses ke VPS yang sama. Apalagi kalau dipakai bareng tim. Monitoring ini bisa jadi tameng pertama sebelum muncul kerusakan serius.
Ngawasin aktivitas VPS bukan berarti kita harus paranoid tiap waktu. Tapi punya sistem log dan monitoring yang baik itu jadi langkah cerdas buat jaga performa dan keamanan. Lebih baik tahu duluan sebelum terlambat daripada sibuk bersihin setelah sistem rusak parah.